Magic ICAM
제로트러스트 환경을 위한 통합 신원관리체계신원, 자격증명, 권한, 정책을 중앙에서 통합 관리하는 신원인증 및 권한관리 솔루션
-
#제로트러스트
-
#N2SF
-
#지속검증
-
#Identity
-
#Credential
-
#Accss
-

인사정보 연계를 통한 계정정보 확보 및 실시간 계정정보 프로비저닝/디프로비저닝
-

이용자 및 단말기 자격정보 등록 및 관리, 관리자 승인/반려 등 전자결재 관리
-

보안 등급별(C/S/O), 사용자 상황에 따른 MFA 정책 수행
-

이용자 서비스 접근 요청에 대한 접근 통제(이용자와 정보시스템의 C/S/O 등급에 따른 통제)
-

RBAC + ABAC, 신뢰도 스코어링 기반 권한관리 정책 등록 및 관리
-

워크플로우 기반의 계정 및 권한정보 자동화 관리
-

배치 스케쥴러를 통해 정기적 권한 검토 및 감사, 권한 검증 및 회수 기능 제공
-

웹 기반의 관리도구를 통해 대시보드, 정책관리, 로그 및 통계 정보 제공
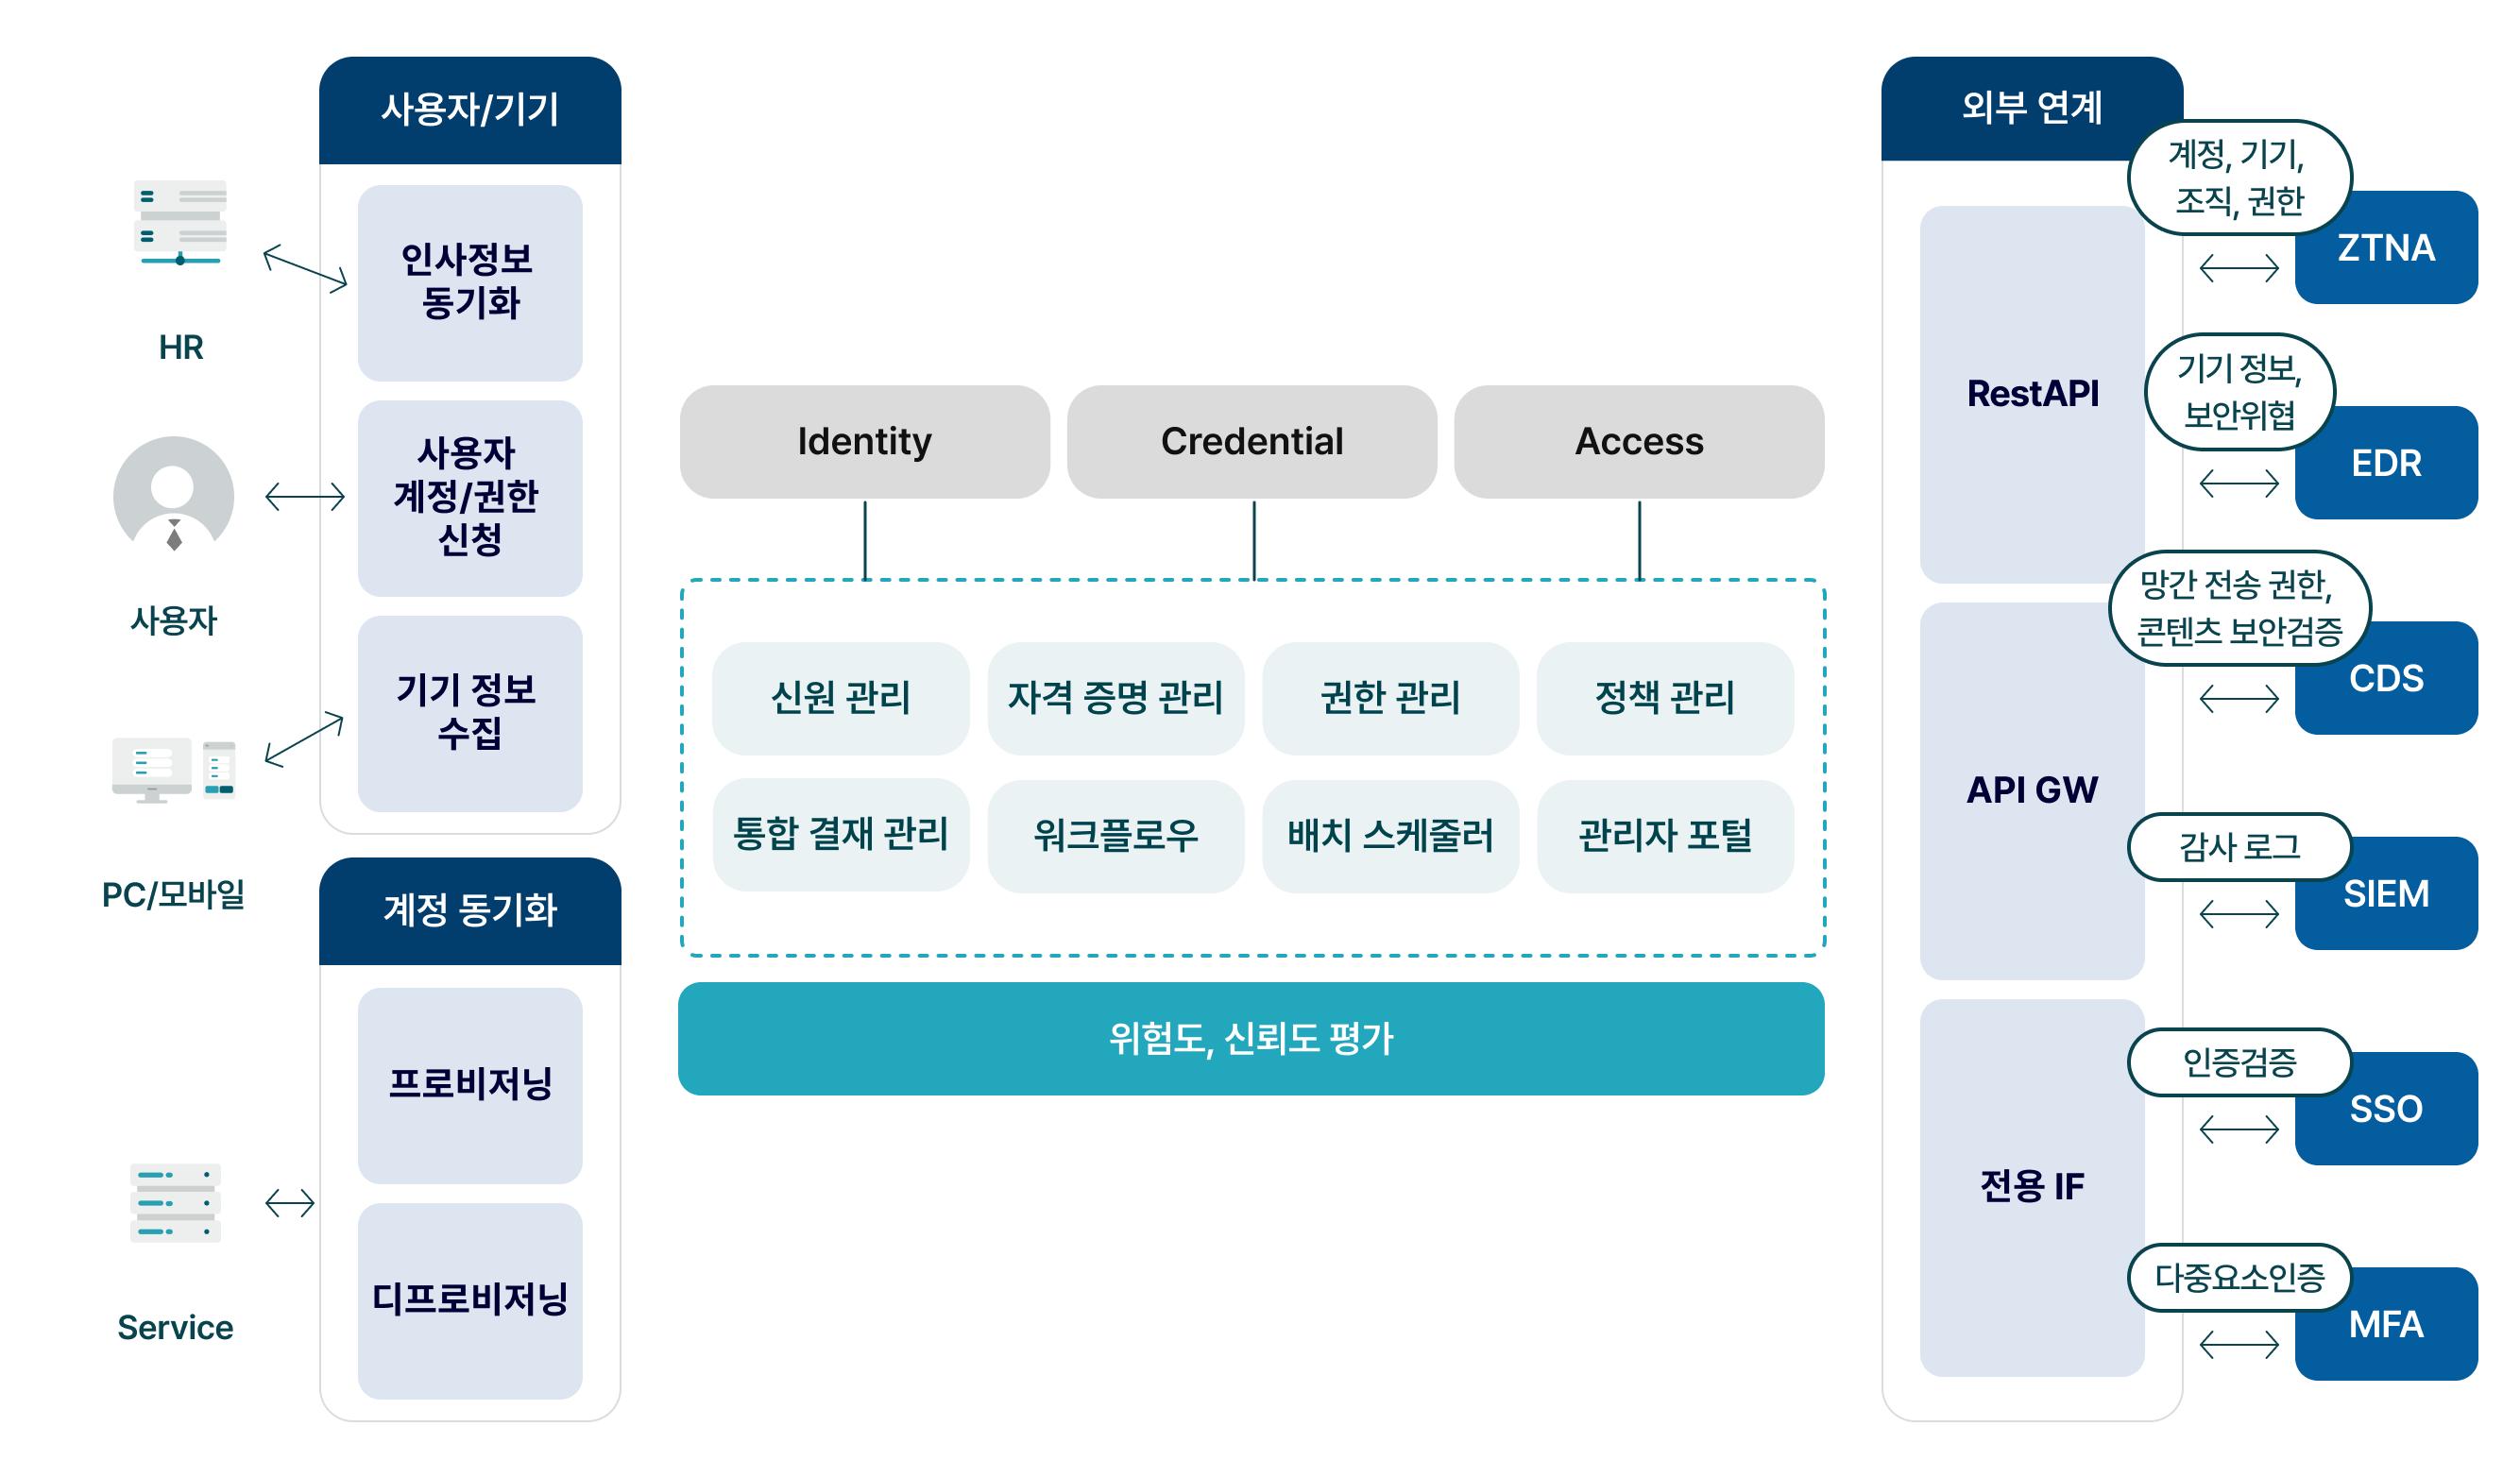
- * 확대하여 보실 수 있습니다
-

-
중앙(ICAM)에서 수립한 정책을 정책시행지점(PEP)에 정책 Agent 적용하여 정책 실시간 배포, 프로세스 자동화 처리
-
시스템, 메뉴, 화면, 버튼까지 세분화된 계층별 자원관리를 통해 최소 권한 보장
-
권한 위임, 권한 분리(SoD), 자동 권한 부여 및 회수 등 효과적인 권한관리 체계 제공
-
SAML, Oauth, SCIM 등 다양한 표준 프로토콜 통한 연계 지원
-
표준 API를 이용한 보안 서비스 및 정보시스템과의 상호 연계 지원
-
API Gateway 기반 표준 인터페이스로 다양한 보안 서비스 및 정보시스템과의 상호 연계 지원
-
SSO, MFA 연계를 통한 접근 단일화, 지속인증, 차등적 접근 통제 환경 제공
-
제로트러스트의 핵심 구성 요소인 정책결정지점(PDP)과 정책시행지점(PEP)에 필요한 핵심 정보를 안정적으로 제공
-
1
통합 신원·접근관리 환경 제공으로 서비스 및 업무 자동화 시스템 구축을 통한 업무 효율성 제고
-
2
분산되어 관리되는 자격증명에 대한 라이프사이클을 중앙에서 관리하여 일원화된 인증 정책 적용
-
3
동적 정책(컨텍스트) 기반 접근제어로 실시간 상황 및 위험도에 따른 지속 검증을 통한 접근 통제 강화
-
4
인증, 권한 관련 풀스택 보유하여 솔루션 추가 확장을 통한 고객사 맞춤형의 제로트러스트, N2SF 환경 구축 용이
-
5
기기, 서비스 계정, 애플리케이션, API 등 비인간 신원을 포괄하는 통합 신원 관리 체계 확립
Magic ICAM에 대해 궁금한 사항이 있으신가요?
문의하기